Хакеры ShinyHunters украли данные тысяч сотрудников ФБР
Группа хакеров ShinyHunters похитила имена, адреса и телефоны тысяч сотрудников и агентов ФБР. Эксперты предупреждают о рисках для расследований и безопасности агентов.
20 октября, 2026, 10:30 2

Эксперт по кибербезопасности Бретт Джонсон предупредил, что утечка в ФБР может поставить под угрозу расследования по всей стране.
Источник:
Хакерская группа ShinyHunters похитила имена, адреса, номера телефонов и другие личные данные тысяч сотрудников и агентов ФБР. По данным СМИ, это может создать угрозу национальной безопасности и сделать США уязвимыми перед противниками вроде России и Китая.
По данным СМИ, ShinyHunters похитили личные данные тысяч сотрудников и агентов ФБР.
Источник:
Утечка произошла всего через несколько месяцев после того, как ФБР 15 мая публично предупредило медицинские учреждения и школы об операциях ShinyHunters по вымогательству в США. В итоге жертвой группы стало само ведомство.
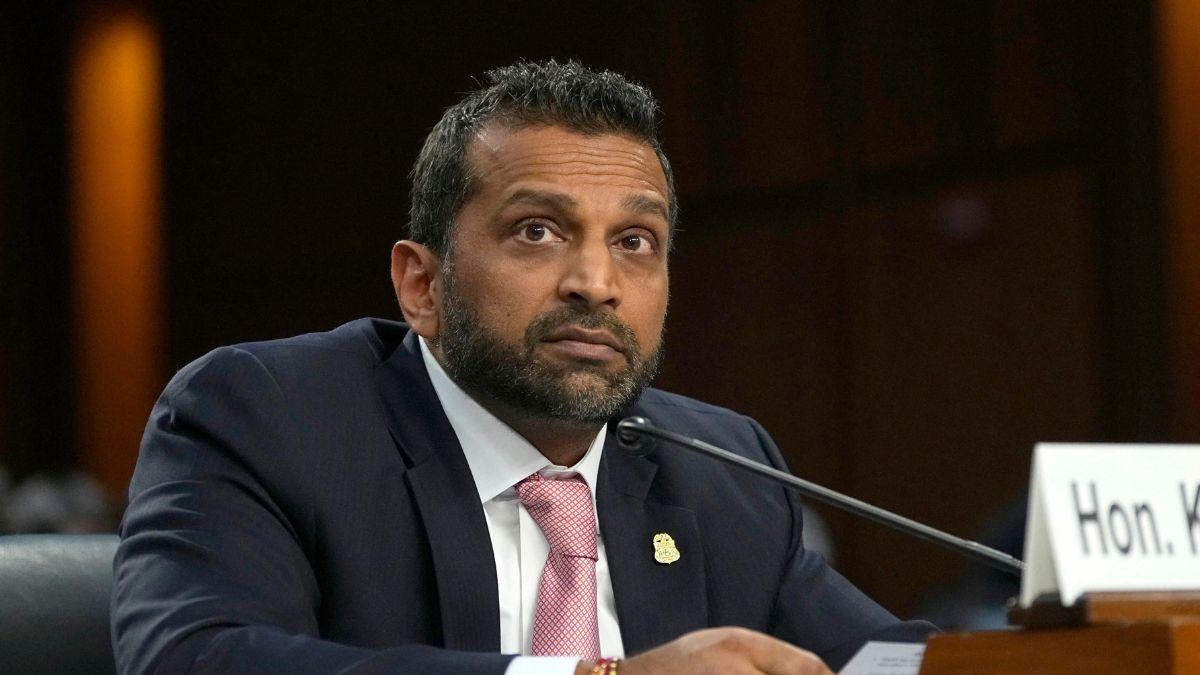
Личные данные директора ФБР Кэша Пателя ранее были слиты иранскими хакерами.
Источник:
«Это поставит под угрозу различные расследования, которые ФБР ведёт по всей стране. В этом нет никаких сомнений. Эти агенты должны беспокоиться не только о своей безопасности, но и каждое расследование теперь под вопросом», — заявил бывший хакер и эксперт по кибербезопасности Бретт Джонсон.
По его словам, у ФБР 37 тысяч сотрудников и 56 региональных офисов, и все они оказались идентифицированы. «Вы увидите людей, которым просто не нравится ФБР и которые будут им вредить», — добавил Джонсон.
Например, из данных следует, что в утечке фигурируют имена 14 сотрудников, работающих по китайскому направлению, и девяти — по российскому, в том числе из «Секции разведки по Китаю», «Секции операций по России» и «Секции по критической инфраструктуре и технологическим угрозам России».
Также в утечке упоминаются трое сотрудников, занятых разведкой по Ирану и «Хезболле», и люди, involved в других особо чувствительных наблюдениях и тайных операциях.
Эксперт по национальной безопасности Уэйн Мэдсен заявил, что утечка может подорвать чувствительные операции ФБР, включая недавнее обвинение пяти человек, которых подозревают в организации «глобальной сети убийств» и планировании убийства российского диссидента, а также федеральную кампанию против процветающей китайской схемы «родового туризма», которая, по словам Мэдсена, в итоге может производить шпионов.
«Это ставит под удар все их дела, и это ещё одно чёрное пятно для ФБР. Я бы сказал, что это последний гвоздь в крышку гроба ФБР. Вилку в них — они кончены», — сказал Мэдсен.
В заявлении от 23 сентября ФБР сообщило, что источник утечки остаётся «неустановленным», и добавило: «Мы активно и агрессивно расследуем этот вопрос и тесно сотрудничаем с третьими сторонами, которые поддерживают fbjobs.gov, чтобы смягчить любые риски».
Это уже второй серьёзный удар по директору ФБР Кэшу Пателю: ранее в этом году иранские хакеры выложили в интернет его личные данные, неловкие фотографии и обычные сообщения из Gmail за 2010–2022 годы.
ShinyHunters утверждают, что атаковали ФБР в ответ на майское публичное предупреждение ведомства. «Мы были очень разочарованы, увидев, что агентство вашего уровня прибегает к распространению дезинформации в попытке „нарушить“ наши операции, что в итоге оказалось безуспешным», — говорится в их сообщении.
Независимо от мотивов хакеров, Джонсон считает утечку крайне тревожной для агентов и конфиденциальных информаторов, поскольку неизвестно, были ли украденные данные уже обнародованы или проданы.
«Агенты теперь открыты для физического вреда, вымогательства, кражи личных данных… можно сделать много всего, чтобы навредить агенту. Это крайне плохо — крайне плохо», — сказал Джонсон.
Читайте также




















Игры
12+
Аномальная рыбалка
Рыбачь в мире после катастрофы. Лови мутантов, находи артефакты, участвуй в рейдах и раскрывай тайны этого мира.
6+
Шарики: первое место
Лопай шарики в залипательной игре, проходи уровни, покоряй новые рекорды и занимай первые места!
6+
Северное слияние
Новый хит для любителей игры жанра Соедини 3!
6+
Магический мир
Уникальная игра, объединяющая популярные механики Match3 и пошаговые бои!
18+
Warfare 1942
Испытайте захватывающие сражения Второй мировой войны: быстрые бои, огромный арсенал, настройка, танки и стратегия на разнообразных картах!